سیاست حفظ حریم خصوصی
چارچوب شفافیت و حفاظت از دادهها
سیاست حریم خصوصی رونما
رونما متعهد است دادههای کاربران را فقط در محدودهای جمعآوری، استفاده و نگهداری کند که برای ارائه خدمات، حفظ امنیت، پاسخگویی به درخواستها، تحلیل عملکرد و توسعه حرفهای رسانه ضروری است. این سند بهصورت شفاف توضیح میدهد چه دادههایی پردازش میشوند، چرا پردازش میشوند، کاربران چه حقوقی دارند و چگونه میتوانند درخواستهای رسمی خود را ثبت و پیگیری کنند.
آخرین بهروزرسانی: ۲ مه ۲۰۲۶
دامنه: runama.com
زبان مرجع: فارسی
این سیاست حریم خصوصی مربوط به تمامی خدمات، وبسایتها، صفحات، دامنهها، زیردامنهها و کلیه بسترهای دیجیتال وابسته به «رونما» بوده و بر تمامی تعاملات کاربران در این محیطها اعمال میشود.
حذف دادهها و حریم خصوصی کاربران
اگر از سرویسهای Meta مانند Facebook، Instagram یا Threads در رونما استفاده کردهاید، میتوانید جزئیات حذف اطلاعات و حریم خصوصی را مطالعه کنید.
مشاهده دستورالعمل حذف دادهها
فهرست سریع و کاربرد آن
این بخش برای دسترسی سریع و مستقیم به قسمتهای مختلف این صفحه طراحی شده است. هدف آن این است که کاربران بتوانند بدون جستجوی طولانی، بهراحتی به اطلاعات موردنیاز خود دسترسی پیدا کنند و درک بهتری از نحوه پردازش دادهها و حقوق خود داشته باشند. با انتخاب هر گزینه، به همان بخش مرتبط در این صفحه هدایت میشوید.
- فهرست سریع – سیاست حریم خصوصی رونما
۱. دامنه اجرای این سیاست
این سیاست حریم خصوصی («سیاست») بر تمامی خدمات، وبسایتها، صفحات، دامنهها، زیردامنهها، فرمها، ابزارهای ارتباطی، خبرنامهها، سرویسهای تحلیلی، قابلیتهای تعاملی و سایر بسترهای دیجیتال که بهطور مستقیم یا غیرمستقیم تحت مالکیت، مدیریت یا کنترل
«رونما» (Runama)
قرار دارند، اعمال میشود. برای آگاهی از چارچوب کلی استفاده از خدمات، به صفحه
شرایط و قوانین استفاده
مراجعه کنید.
این سیاست تمامی اشکال تعامل کاربران با رونما را در بر میگیرد، از جمله اما نه محدود به: بازدید از صفحات، ارسال اطلاعات از طریق فرمها، مکاتبات، استفاده از ابزارهای داخلی، تعامل با محتوا، مدیریت تنظیمات و هرگونه استفاده از خدمات دیجیتال وابسته به این پلتفرم. در مواردی که دادهها از طریق کوکیها یا فناوریهای مشابه پردازش میشوند، جزئیات مربوط در صفحه
سیاست کوکیها
ارائه شده است.
در مواردی که «رونما» هدف و وسایل پردازش دادههای شخصی را تعیین میکند، بهعنوان «کنترلکننده داده» (Data Controller) عمل مینماید. در مواردی که پردازش دادهها توسط ارائهدهندگان خدمات شخص ثالث انجام میشود، این اشخاص در چارچوب «پردازشگر داده» (Data Processor) و صرفاً بر اساس دستورالعملهای رونما فعالیت میکنند.
این سیاست شامل وبسایتها، سرویسها یا پلتفرمهایی که توسط اشخاص ثالث اداره میشوند نمیباشد، حتی در صورتی که از طریق لینک، محتوای تعبیهشده (Embedded Content)، API یا هر نوع اتصال دیگری در دسترس قرار گرفته باشند. در این موارد، پردازش دادهها تابع سیاستهای مستقل آن اشخاص بوده و مسئولیت بررسی آنها بر عهده کاربر است.
این سیاست در چارچوب مقررات قابل اجرا در حوزه حفاظت از دادههای شخصی، از جمله «مقررات عمومی حفاظت از دادهها» (GDPR) تدوین شده و هدف آن تضمین شفافیت، محدودیت هدف، حداقلگرایی دادهها (Data Minimization)، امنیت پردازش و حفاظت از حقوق کاربران است.
برای ارسال درخواست، گزارش یا پیگیری رسمی در خصوص دادههای شخصی، کاربران میتوانند از طریق صفحه
تماس با ما
اقدام نمایند.
این سند بخشی از چارچوب یکپارچه حاکمیت داده در رونما محسوب میشود و باید همراه با سایر سیاستها، از جمله
سیاست کوکیها
و
شرایط و قوانین استفاده
تفسیر و مطالعه شود.
۲. مسئول داده و راههای ارتباطی
در مواردی که «رونما» (Runama) هدف، مبنای قانونی و وسایل پردازش دادههای شخصی را تعیین میکند، بهعنوان «کنترلکننده داده» (Data Controller) شناخته میشود و مسئولیت مستقیم انطباق پردازش با الزامات قانونی، از جمله اصول شفافیت، محدودیت هدف، حداقلگرایی دادهها، امنیت پردازش و پاسخگویی (Accountability) را بر عهده دارد.
در مواردی که پردازش دادهها توسط ارائهدهندگان خدمات شخص ثالث انجام میشود، این اشخاص در چارچوب «پردازشگر داده» (Data Processor) و صرفاً بر اساس دستورالعملهای مستند رونما و در قالب توافقنامههای پردازش داده (Data Processing Agreement – DPA) فعالیت میکنند و مجاز به استفاده مستقل از دادهها یا تغییر هدف پردازش نمیباشند.
کاربران میتوانند در چارچوب قوانین قابل اجرا، از جمله مقررات حفاظت از دادهها، درخواستهای مرتبط با دادههای شخصی خود را ثبت کنند. این درخواستها ممکن است شامل دسترسی به دادهها، اصلاح اطلاعات، حذف دادهها (حق فراموش شدن)، محدودسازی پردازش، اعتراض به پردازش، انتقالپذیری دادهها یا پسگرفتن رضایت در موارد مبتنی بر رضایت باشد.
بهمنظور حفظ امنیت اطلاعات، جلوگیری از دسترسی غیرمجاز و اطمینان از صحت درخواستها، کلیه درخواستهای رسمی مرتبط با دادههای شخصی صرفاً از طریق مسیر ارتباطی رسمی رونما قابل ثبت و پیگیری است. درخواستهایی که از طریق کانالهای غیررسمی ارسال شوند ممکن است قابل رسیدگی، احراز یا مستندسازی نباشند.
برای ثبت، پیگیری یا ارسال هرگونه درخواست مرتبط با حریم خصوصی، کاربران باید از طریق صفحه زیر اقدام نمایند:
ثبت درخواست رسمی از طریق صفحه تماس با رونما
رونما ممکن است پیش از ارائه پاسخ، فرآیند احراز هویت منطقی، متناسب و مبتنی بر ریسک را اجرا کند. در مواردی که احراز هویت کافی انجام نشود یا درخواست فاقد مبنای قانونی باشد، رونما میتواند از ارائه اطلاعات یا اجرای درخواست خودداری نماید.
درخواستهای معتبر در بازه زمانی معقول و مطابق الزامات قانونی بررسی و پاسخ داده میشوند. در موارد استاندارد، این بازه معمولاً حداکثر تا ۳۰ روز از زمان دریافت درخواست کامل خواهد بود، مگر در شرایط پیچیده یا نیاز به بررسیهای تکمیلی.
اطلاعات بیشتر درباره نحوه پردازش دادهها، استفاده از کوکیها و چارچوب کلی استفاده از خدمات، بهترتیب در صفحات
سیاست حریم خصوصی،
سیاست کوکیها
و
شرایط و قوانین استفاده
ارائه شده است.
۳. چه دادههایی ممکن است جمعآوری شود؟
بسته به نحوه تعامل کاربران با «رونما»، ممکن است دستههای مختلفی از دادهها بهصورت مستقیم (ارائهشده توسط کاربر) یا غیرمستقیم (از طریق سیستمهای فنی، امنیتی و تحلیلی) جمعآوری یا پردازش شوند. این دادهها در چارچوب اهداف مشخص، محدود و مشروع و مطابق با اصل حداقلگرایی دادهها (Data Minimization) و سایر اصول حفاظت از دادهها پردازش میشوند.
دادههای پردازششده ممکن است شامل «دادههای شخصی» (Personal Data) یا «دادههای فنی و سیستمی» باشند که در برخی موارد بهصورت مستقیم یا غیرمستقیم قابلیت شناسایی کاربر را دارند. پردازش این دادهها صرفاً در چارچوب مبانی قانونی معتبر و اهداف تعریفشده در این سیاست انجام میشود.
| دسته داده | نمونهها | منبع جمعآوری |
|---|---|---|
| دادههای ارتباطی | نام، ایمیل، شماره تماس، متن پیام، موضوع درخواست |
فرمهای تماس یا ارتباط مستقیم از طریق صفحه تماس با رونما |
| دادههای فنی و سیستمی | آدرس IP، نوع و نسخه مرورگر، نوع دستگاه، سیستمعامل، زمان و تاریخ درخواست، شناسههای فنی | ثبت خودکار توسط سرورها، زیرساخت میزبانی، سیستمهای امنیتی و شبکه |
| دادههای استفاده و تعامل | صفحات بازدیدشده، مدت حضور، مسیر کلی حرکت کاربر، تعامل با محتوا |
ابزارهای تحلیل وب و فناوریهای مشابه، در چارچوب تنظیمات رضایت و سیاست کوکیها |
| دادههای محتوایی | متن ارسالی، فایلها، تصاویر، گزارشها، پیشنهادهای همکاری یا هر محتوای ارائهشده توسط کاربر | فرمهای ارسال، ابزارهای تعاملی یا ارتباط مستقیم با رونما |
| دادههای امنیتی و لاگ | لاگهای دسترسی، تلاشهای ورود، رویدادهای امنیتی، تشخیص فعالیتهای مشکوک یا سوءاستفاده | سیستمهای امنیتی، ابزارهای مانیتورینگ و زیرساختهای فنی |
| دادههای رضایت و ترجیحات | انتخابهای مربوط به کوکیها، زمان ثبت رضایت، تغییر تنظیمات، ترجیحات کاربر | بنر کوکی، سیستم مدیریت رضایت و تنظیمات کاربر |
«رونما» از جمعآوری دادههای غیرضروری خودداری میکند و تلاش میکند فقط اطلاعاتی را پردازش کند که برای ارائه خدمات، حفظ امنیت، تحلیل عملکرد، جلوگیری از سوءاستفاده و پاسخگویی به کاربران لازم باشد. هیچ دادهای خارج از این چارچوب یا بدون هدف مشخص پردازش نمیشود.
در مواردی که پردازش دادهها از طریق کوکیها یا فناوریهای مشابه انجام شود، این پردازش مطابق با انتخابها و رضایت کاربر و در چارچوب
سیاست کوکیها
مدیریت خواهد شد.
۴. اهداف پردازش دادهها
دادههای کاربران در «رونما» صرفاً برای اهداف مشخص، صریح و مشروع پردازش میشوند و هرگونه پردازش در چارچوب اصل «محدودیت هدف» (Purpose Limitation) و بر اساس مبانی قانونی معتبر انجام میگیرد. پردازش دادهها فراتر از این اهداف، مگر در صورت وجود مبنای قانونی جدید یا الزام قانونی، انجام نخواهد شد.
اهداف اصلی پردازش دادهها در رونما شامل موارد زیر است:
-
پاسخگویی به پیامها، گزارشها، درخواستها و مکاتبات رسمی کاربران از طریق مسیرهای ارتباطی تعیینشده مانند
صفحه تماس با رونما،
در چارچوب اجرای درخواست کاربر یا اقدامات پیشقراردادی. - بررسی، ارزیابی، مدیریت و در صورت لزوم انتشار مطالب، گزارشها یا پیشنهادهای ارسالی کاربران یا همکاران، در چارچوب سیاستهای تحریریهای و منافع مشروع رونما.
- حفظ امنیت زیرساختهای دیجیتال، شناسایی، پیشگیری و مقابله با سوءاستفاده، فعالیتهای مخرب، دسترسی غیرمجاز، تقلب (Fraud)، اسپم و حملات فنی، در چارچوب منافع مشروع و الزامات امنیتی.
-
تحلیل عملکرد صفحات، بررسی نحوه استفاده کاربران از خدمات، پایش رفتار کلی (در سطح تجمیعی) و بهبود تجربه کاربری، صرفاً در چارچوب رضایت کاربر و مطابق با
سیاست کوکیها. - رعایت تعهدات قانونی، الزامات نظارتی، ثبت و نگهداری مستندات، پاسخ به مراجع ذیصلاح و دفاع از حقوق، منافع و ادعاهای قانونی رونما در صورت بروز اختلاف یا ضرورت حقوقی.
- ارسال اطلاعیهها، پاسخهای ضروری یا ارتباطات مرتبط، صرفاً در مواردی که کاربر درخواست داده باشد یا مبنای قانونی مناسب (از جمله رضایت یا ضرورت ارتباط) وجود داشته باشد.
- مدیریت فنی خدمات، پایش عملکرد سیستم، ثبت لاگهای عملیاتی و اطمینان از پایداری، یکپارچگی و دسترسپذیری خدمات دیجیتال.
«رونما» از دادههای کاربران برای اهدافی خارج از موارد فوق استفاده نمیکند و هرگونه پردازش ثانویه (Further Processing) فقط در صورتی انجام میشود که با هدف اولیه سازگار بوده یا دارای مبنای قانونی مستقل باشد.
تمامی پردازشها بهگونهای طراحی و اجرا میشوند که حداقل میزان داده لازم جمعآوری شود و از استفاده گسترده، نامتناسب یا غیرضروری از دادهها جلوگیری گردد.
۵. مبنای قانونی پردازش
پردازش دادههای شخصی در «رونما» صرفاً در صورتی انجام میشود که دارای مبنای قانونی معتبر مطابق با مقررات قابل اجرا، از جمله ماده ۶ «مقررات عمومی حفاظت از دادهها» (GDPR – Article 6) باشد. نوع مبنای قانونی بسته به ماهیت داده، هدف پردازش و نحوه تعامل کاربر با خدمات تعیین میشود.
رونما متعهد است پیش از هرگونه پردازش دادههای شخصی، مبنای قانونی مناسب را شناسایی و مستندسازی کرده و از پردازش دادهها خارج از این چارچوب خودداری نماید.
| مبنای قانونی | کاربرد در رونما |
|---|---|
| رضایت کاربر (Consent) |
در مواردی که پردازش دادهها نیازمند رضایت صریح کاربر باشد، از جمله استفاده از کوکیهای غیرضروری، تحلیل رفتار کاربر یا پردازشهای مشابه. کاربر میتواند در هر زمان رضایت خود را پس بگیرد، بدون آنکه بر مشروعیت پردازشهای پیشین تأثیر بگذارد. جزئیات در سیاست کوکیها ارائه شده است. |
| منافع مشروع (Legitimate Interest) | پردازش دادهها برای اهدافی مانند حفظ امنیت، جلوگیری از سوءاستفاده، شناسایی فعالیتهای مخرب، بهبود عملکرد خدمات و مدیریت فنی سیستم. در این موارد، رونما اطمینان حاصل میکند که منافع مشروع آن با حقوق و آزادیهای اساسی کاربران در تعارض نامتناسب قرار نگیرد و ارزیابی توازن منافع (Legitimate Interest Assessment) انجام شود. |
| اجرای درخواست یا قرارداد (Contractual Necessity) |
پردازش دادهها برای اجرای درخواستهای کاربران یا اقدامات پیشقراردادی، از جمله پاسخ به پیامها، بررسی همکاریها، مدیریت ارسال مطالب یا ارائه خدماتی که کاربر بهطور مستقیم درخواست کرده است، از طریق مسیرهای رسمی ارتباطی. |
| تعهد قانونی (Legal Obligation) | پردازش یا نگهداری دادهها در مواردی که رعایت قوانین، مقررات یا دستورات مراجع ذیصلاح الزامی باشد، از جمله پاسخگویی به نهادهای نظارتی یا الزامات قانونی مربوط به ثبت و نگهداری اطلاعات. |
«رونما» هیچگونه پردازش دادههای شخصی را بدون وجود مبنای قانونی معتبر انجام نمیدهد و از استفاده از دادهها خارج از اهداف و مبانی تعیینشده خودداری میکند.
در مواردی که مبنای پردازش «رضایت» باشد، کاربران در هر زمان حق دارند رضایت خود را پس بگیرند. در سایر موارد، کاربران میتوانند مطابق با حقوق قانونی خود، از جمله حق اعتراض به پردازش، اقدام نمایند.
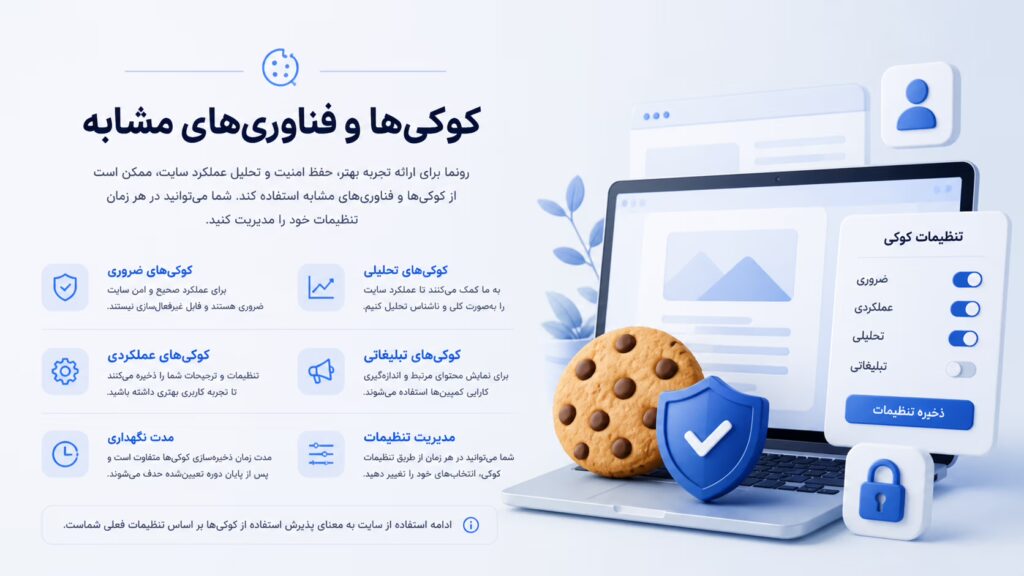
۶. کوکیها و فناوریهای مشابه
«رونما» (Runama) ممکن است از کوکیها (Cookies) و فناوریهای مشابه مانند شناسههای مرورگر، اسکریپتهای رهگیری و ابزارهای تحلیل وب برای تضمین عملکرد صحیح خدمات، حفظ امنیت، مدیریت تنظیمات کاربران، تحلیل آماری استفاده از سایت و بهبود تجربه کاربری استفاده کند.
کوکیها فایلهای متنی کوچکی هستند که هنگام بازدید از سایت در مرورگر یا دستگاه کاربر ذخیره میشوند و میتوانند برای شناسایی، تفکیک یا تحلیل رفتار کاربران بهصورت مستقیم یا غیرمستقیم مورد استفاده قرار گیرند.
استفاده از کوکیها در «رونما» بر اساس مقررات قابل اجرا، از جمله الزامات «ePrivacy Directive» و اصول مرتبط با رضایت در GDPR انجام میشود. کوکیهای غیرضروری تنها پس از اخذ رضایت صریح و آگاهانه کاربر فعال میشوند.
-
کوکیهای ضروری (Strictly Necessary Cookies):
این کوکیها برای عملکرد پایه سایت، امنیت، مدیریت نشستها و دسترسی به خدمات اصلی لازم هستند و بدون آنها ارائه خدمات ممکن نیست. استفاده از این کوکیها نیازمند رضایت قبلی کاربر نمیباشد. -
کوکیهای تحلیلی (Analytics Cookies):
برای تحلیل نحوه استفاده کاربران از سایت، سنجش عملکرد صفحات و بهبود تجربه کاربری استفاده میشوند. این کوکیها تنها در صورت رضایت کاربر فعال میشوند و معمولاً دادهها بهصورت تجمیعی و غیرمستقیم تحلیل میشوند. -
کوکیهای عملکردی (Functional Cookies):
برای ذخیره تنظیمات انتخابی کاربران مانند زبان، منطقه، یا ترجیحات نمایش استفاده میشوند و در صورت نیاز، بر اساس رضایت یا منافع مشروع فعال میشوند. -
کوکیهای شخص ثالث (Third-party Cookies):
ممکن است توسط سرویسهای خارجی مانند ابزارهای تحلیل وب، خدمات ویدئویی، نقشهها یا زیرساختهای امنیتی استفاده شوند. پردازش داده توسط این سرویسها تابع سیاستهای حریم خصوصی مستقل آنها است و رونما کنترل مستقیمی بر آن ندارد.
کاربران میتوانند در هر زمان از طریق ابزار مدیریت کوکی در وبسایت یا تنظیمات مرورگر خود، انتخابهای مربوط به کوکیها را مدیریت، محدود یا تغییر دهند و در صورت تمایل، رضایت خود را پس بگیرند. پسگرفتن رضایت بر قانونی بودن پردازشهای انجامشده پیش از آن تأثیری نخواهد داشت.
محدودسازی یا غیرفعالسازی برخی کوکیها ممکن است بر عملکرد، دسترسپذیری یا کیفیت برخی از بخشهای سایت تأثیر بگذارد.
جزئیات کامل درباره دستهبندی کوکیها، مدت نگهداری، ارائهدهندگان شخص ثالث و نحوه مدیریت رضایت کاربران در صفحه
سیاست کوکیها
ارائه شده است.
چه دادههایی از طریق کوکیها و فناوریهای مشابه جمعآوری میشود
در فرآیند استفاده از وبسایت «رونما» (Runama)، برخی دادهها ممکن است از طریق کوکیها (Cookies) و فناوریهای مشابه مانند شناسههای مرورگر، اسکریپتهای رهگیری و ابزارهای تحلیل وب بهصورت خودکار جمعآوری شوند. این دادهها صرفاً برای اهداف مشخصی مانند عملکرد فنی، امنیت، تحلیل استفاده از خدمات و بهبود تجربه کاربری پردازش میشوند.
جمعآوری این دادهها در چارچوب مقررات قابل اجرا، از جمله GDPR و ePrivacy، انجام شده و در موارد مربوط به کوکیهای غیرضروری، منوط به رضایت کاربر است.
| دسته داده | چه اطلاعاتی شامل میشود | منبع / ابزار |
|---|---|---|
| شناسههای فنی | آدرس IP (در صورت نیاز کوتاهسازی)، شناسههای کوکی، Session ID | کوکیهای ضروری، زیرساخت امنیتی، سرور |
| اطلاعات دستگاه و مرورگر | نوع مرورگر، نسخه، سیستمعامل، نوع دستگاه، زبان | اسکریپتهای سمت کاربر، ابزارهای تحلیل |
| دادههای رفتاری (Usage Data) | صفحات بازدیدشده، مدت حضور، مسیر حرکت کاربر، تعامل با محتوا |
ابزارهای تحلیل وب (در صورت رضایت کاربر مطابق با سیاست کوکیها) |
| دادههای عملکردی | تنظیمات زبان، ترجیحات نمایش، انتخابهای کاربر | کوکیهای عملکردی |
| دادههای امنیتی | الگوهای غیرعادی استفاده، تلاشهای ناموفق ورود، سیگنالهای ریسک | سیستمهای امنیتی و ضدسوءاستفاده |
| دادههای رضایت | انتخابهای کوکی، زمان ثبت رضایت، تغییر تنظیمات | ابزار مدیریت رضایت (Consent Management Platform) |
این دادهها بهصورت مستقل یا در ترکیب با یکدیگر ممکن است به شناسایی غیرمستقیم کاربر منجر شوند، اما «رونما» تلاش میکند با استفاده از روشهایی مانند حداقلسازی دادهها (Data Minimization)، محدودسازی هدف و در صورت امکان ناشناسسازی (Anonymisation)، سطح شناساییپذیری را کاهش دهد.
دادههای جمعآوریشده از طریق کوکیها برای اهدافی خارج از چارچوب تعریفشده استفاده نمیشوند و هرگونه پردازش اضافی صرفاً در صورت وجود مبنای قانونی معتبر انجام خواهد شد.
برای اطلاعات کاملتر درباره نحوه استفاده از کوکیها، دستهبندی آنها و نحوه مدیریت رضایت، به صفحه
سیاست کوکیها
مراجعه نمایید.
۷. مدت نگهداری دادهها
دادههای شخصی کاربران در «رونما» (Runama) صرفاً برای مدت زمانی نگهداری میشوند که برای تحقق اهداف مشخص پردازش، انجام تعهدات قانونی، حفظ امنیت سامانه، رسیدگی به درخواستها یا دفاع از حقوق و منافع مشروع لازم باشد. پس از پایان این دوره، دادهها بهصورت ایمن حذف (Deletion)، ناشناسسازی (Anonymisation) یا محدود (Restriction) خواهند شد.
تعیین مدت نگهداری دادهها بر اساس معیارهایی از جمله نوع داده، هدف پردازش، مبنای قانونی، الزامات قانونی، الزامات نظارتی، نیازهای امنیتی و ضرورتهای فنی انجام میشود. در مواردی که قوانین یا مقررات نگهداری طولانیتر را الزامی کنند، دادهها تا پایان دوره مقرر نگهداری خواهند شد.
| نوع داده | مدت معمول نگهداری |
|---|---|
| پیامهای تماس و درخواستهای رسمی | تا ۲۴ ماه از زمان آخرین تعامل، مگر در مواردی که پیگیری، اختلاف، یا الزامات قانونی نگهداری طولانیتر را ایجاب کند. |
| گزارشها و مطالب ارسالی | تا زمان بررسی، رد، حذف یا استفاده تحریریهای مشروع. در صورت انتشار، ممکن است مطابق سیاستهای محتوایی نگهداری شوند. |
| لاگهای امنیتی و فنی | معمولاً بین ۶ تا ۱۲ ماه، مگر در مواردی مانند رخدادهای امنیتی، بررسیهای فنی، یا الزامات مستندسازی. |
| دادههای تحلیلی |
تا ۲۴ ماه یا مطابق تنظیمات ابزارهای تحلیلی، با رعایت انتخابهای کاربر در سیاست کوکیها. |
| سوابق رضایت و تنظیمات کوکی | تا زمانی که برای اثبات، مدیریت یا مستندسازی انتخابهای کاربر در خصوص رضایت لازم باشد. |
در مواردی که پردازش دادهها بر اساس رضایت کاربر انجام شده باشد، دادهها تا زمان پسگرفتن رضایت یا تا زمانی که برای هدف مشخص لازم باشد نگهداری میشوند، مگر در مواردی که نگهداری آنها بهموجب الزامات قانونی یا برای دفاع از حقوق مشروع ضروری باشد.
در صورت وجود اختلاف، ادعا یا فرآیند حقوقی (Legal Hold)، «رونما» ممکن است برخی دادهها را فراتر از دورههای معمول نگهداری کند تا امکان بررسی، پاسخگویی یا دفاع حقوقی فراهم شود.
کاربران میتوانند در چارچوب قوانین قابل اجرا، درخواست حذف دادههای شخصی خود را ثبت کنند. این درخواستها بررسی شده و در صورت عدم وجود الزام قانونی یا تعارض با منافع مشروع، دادهها حذف یا محدود خواهند شد.
فرآیندهای حذف، ناشناسسازی یا محدودسازی دادهها بهصورت دورهای و با استفاده از تدابیر فنی و سازمانی مناسب اجرا میشوند تا از نگهداری غیرضروری، نامتناسب یا خارج از هدف جلوگیری شود.
۸. حقوق کاربران
کاربران «رونما» (Runama) در چارچوب مقررات قابل اجرا، از جمله «مقررات عمومی حفاظت از دادهها» (GDPR)، از حقوق مشخصی در ارتباط با دادههای شخصی خود برخوردار هستند. این حقوق به کاربران امکان میدهد کنترل مؤثرتری بر نحوه جمعآوری، استفاده، نگهداری و پردازش اطلاعات خود داشته باشند.
«رونما» متعهد است درخواستهای معتبر کاربران را بدون تأخیر ناموجه و حداکثر ظرف مدت یک ماه از تاریخ دریافت، بررسی و پاسخ دهد. در موارد پیچیده، این مهلت ممکن است مطابق با الزامات قانونی تمدید شود.
کاربران میتوانند برای اعمال حقوق خود از طریق مسیر رسمی
تماس با رونما
اقدام نمایند.
| حق کاربر | توضیح |
|---|---|
| دسترسی (Right of Access) | کاربر میتواند درخواست کند بداند چه دادههایی از او پردازش میشود، با چه هدفی، بر چه مبنای قانونی و با چه اشخاصی به اشتراک گذاشته شده است. |
| اصلاح (Right to Rectification) | کاربر میتواند درخواست اصلاح دادههای ناقص، نادرست یا قدیمی خود را ثبت کند. |
| حذف (Right to Erasure) | در شرایط قانونی، کاربر میتواند درخواست حذف دادههای شخصی خود را مطرح کند («حق فراموش شدن»)، مگر در مواردی که نگهداری آنها بهموجب قانون یا برای دفاع از حقوق مشروع ضروری باشد. |
| محدودسازی پردازش (Restriction) | در موارد خاص، کاربر میتواند درخواست کند پردازش دادهها بهطور موقت یا دائمی محدود شود. |
| اعتراض (Right to Object) | کاربر میتواند نسبت به پردازش دادهها، بهویژه در موارد مبتنی بر «منافع مشروع»، اعتراض کند. |
| انتقالپذیری داده (Data Portability) | در شرایط قابل اجرا، کاربر میتواند نسخهای ساختیافته، متداول و قابل انتقال از دادههای خود دریافت کند. |
| پسگرفتن رضایت (Withdrawal of Consent) | در مواردی که پردازش بر اساس رضایت انجام شده باشد، کاربر میتواند در هر زمان رضایت خود را پس بگیرد. این اقدام بر مشروعیت پردازشهای پیشین تأثیری ندارد. |
| عدم تصمیمگیری خودکار | کاربر حق دارد در معرض تصمیمگیری کاملاً خودکار یا پروفایلسازی که اثرات حقوقی یا قابلتوجهی دارد قرار نگیرد، مگر در مواردی که قانون اجازه دهد. |
| ثبت شکایت | در صورت عدم رضایت از نحوه پردازش دادهها، کاربر میتواند به مرجع نظارتی حفاظت از دادهها (Data Protection Authority – DPA) در حوزه قضایی مربوطه شکایت کند. |
اعمال این حقوق ممکن است بسته به نوع داده، مبنای قانونی پردازش، الزامات قانونی یا ملاحظات امنیتی محدود یا مشروط باشد. در مواردی که درخواستها بهطور مکرر، بیاساس یا بیش از حد باشند، «رونما» میتواند مطابق قوانین قابل اجرا از انجام آنها خودداری کرده یا هزینه منطقی دریافت کند.
«رونما» ممکن است برای جلوگیری از دسترسی غیرمجاز به اطلاعات، پیش از اجرای برخی درخواستها، احراز هویت منطقی و متناسب انجام دهد.
۹. دادههای کودکان و افراد زیر سن قانونی
خدمات «رونما» برای مخاطب عمومی طراحی شده و بهطور آگاهانه برای جمعآوری یا پردازش دادههای اشخاص زیر سن قانونی هدفگذاری نشده است. در صورت پردازش احتمالی دادههای اشخاص زیر سن قانونی، چنین پردازشی فقط در صورت وجود مبنای قانونی معتبر و در صورت لزوم با رضایت قابل اثبات ولی یا سرپرست قانونی انجام میشود.
اگر رونما مطلع شود که دادهای از شخص زیر سن قانونی بدون مبنای قانونی مناسب دریافت شده است، بدون تأخیر ناموجه نسبت به حذف، ناشناسسازی یا محدودسازی آن اقدام خواهد کرد.
۱۰. اشتراکگذاری داده با اشخاص ثالث
رونما دادههای شخصی کاربران را نمیفروشد و آنها را برای اهداف تجاری مستقل خارج از چارچوب خدمات خود به اشتراک نمیگذارد. با این حال، برای ارائه خدمات، میزبانی، امنیت، تحلیل وب، مدیریت فرمها، ارسال ارتباطات یا انجام تعهدات قانونی، ممکن است از پردازشگران یا ارائهدهندگان خدمات شخص ثالث استفاده شود.
این پردازشگران فقط در حدود دستورالعملهای رونما، در چارچوب قراردادهای پردازش داده، تعهدات محرمانگی و الزامات قانونی مجاز به پردازش دادهها هستند و حق استفاده مستقل یا تغییر هدف پردازش را ندارند.
۱۱. انتقال بینالمللی دادهها
در صورت استفاده از سرویسها یا زیرساختهایی که خارج از اتحادیه اروپا یا منطقه اقتصادی اروپا قرار دارند، دادههای شخصی ممکن است به کشور دیگری منتقل یا در آنجا پردازش شوند.
در چنین مواردی، رونما از سازوکارهای قانونی مناسب مانند تصمیمات کفایت، بندهای قراردادی استاندارد یا سایر ابزارهای قانونی مورد تأیید استفاده میکند تا سطح مناسبی از حفاظت از دادهها حفظ شود. هدف از این سازوکارها این است که حقوق کاربران پس از انتقال داده نیز تا حد ممکن مطابق استانداردهای قابل اجرا حفظ شود.
۱۲. امنیت دادهها
رونما اقدامات فنی و سازمانی متناسب را برای حفاظت از دادههای شخصی در برابر دسترسی غیرمجاز، افشا، تغییر، از دست رفتن یا تخریب اعمال میکند. این اقدامات شامل استفاده از HTTPS/SSL، کنترل دسترسی مبتنی بر نقش، پایش امنیتی، مدیریت بهروزرسانیها، ثبت لاگهای امنیتی و اجرای اصل حداقلسازی دادهها است.
با وجود این تدابیر، هیچ سیستم دیجیتال نمیتواند امنیت مطلق را تضمین کند. در صورت وقوع نقض دادههای شخصی، رونما مطابق الزامات قانونی نسبت به ارزیابی ریسک، مدیریت رخداد و در صورت لزوم اطلاعرسانی به مراجع ذیصلاح و کاربران اقدام خواهد کرد.
۱۳. لینکهای خارجی و منابع شخص ثالث
محتوای رونما ممکن است شامل لینک به وبسایتها، پلتفرمها یا سرویسهای خارجی باشد. این منابع خارج از کنترل رونما هستند و سیاستهای حریم خصوصی مستقل خود را دارند. دسترسی به این منابع به معنای تأیید یا پذیرش مسئولیت پردازش داده توسط آنها از سوی رونما نیست.
۱۴. تغییرات این سیاست
رونما حق دارد این سیاست حریم خصوصی را برای انطباق با تغییرات قانونی، فنی، عملیاتی یا تحریریهای بهروزرسانی کند. نسخه بهروزشده در همین صفحه منتشر شده و تاریخ آخرین بهروزرسانی در ابتدای سند درج میشود.
ادامه استفاده از خدمات پس از اعمال تغییرات، بهمنزله آگاهی از نسخه بهروزشده تلقی میشود، مگر در مواردی که اخذ رضایت مجدد طبق قوانین قابل اجرا الزامی باشد.
۱۵. ارتباط با سیاستهای دیگر رونما
این سند بخشی از چارچوب حاکمیت داده در رونما است و باید در کنار سایر اسناد مرتبط مطالعه شود. برای اطلاع از شرایط استفاده، مسئولیتها و محدودیتهای خدمات، به صفحه
شرایط و قوانین استفاده
مراجعه کنید.
برای آگاهی از نحوه استفاده از کوکیها و مدیریت تنظیمات رضایت، صفحه
سیاست کوکیها
را مطالعه نمایید.
برای ثبت درخواستهای مرتبط با دادههای شخصی، از جمله دسترسی، حذف، اصلاح یا اعتراض به پردازش، از طریق
مسیر رسمی تماس
اقدام نمایید.
۱۶. اصول حفاظت از دادهها
- قانونمندی، انصاف و شفافیت: پردازش دادهها بر اساس مبنای قانونی معتبر و با اطلاعرسانی شفاف انجام میشود.
- محدودیت هدف: دادهها فقط برای اهداف مشخص، مشروع و از پیش تعریفشده پردازش میشوند.
- حداقلگرایی دادهها: فقط دادههایی جمعآوری میشوند که برای هدف پردازش ضروری باشند.
- دقت اطلاعات: تلاش میشود دادههای پردازششده دقیق، کامل و بهروز باشند.
- محدودیت نگهداری: دادهها بیش از مدت لازم نگهداری نمیشوند.
- یکپارچگی و محرمانگی: دادهها در برابر دسترسی غیرمجاز، از دست رفتن یا افشا محافظت میشوند.
- مسئولیتپذیری: رونما در قبال تصمیمات مربوط به پردازش دادهها پاسخگو است.
۱۷. تصمیمگیری خودکار و پروفایلسازی
رونما در حال حاضر از تصمیمگیری کاملاً خودکار یا پروفایلسازی که اثرات حقوقی یا آثار قابلتوجه مشابه بر کاربران داشته باشد استفاده نمیکند. در صورت تغییر این وضعیت، اطلاعات لازم بهصورت شفاف در این صفحه بهروزرسانی خواهد شد و حقوق کاربران مطابق قوانین قابل اجرا حفظ میشود.
۱۸. صلاحیت قضایی و قانون حاکم
این سیاست حریم خصوصی تابع قوانین قابل اجرا در حوزه فعالیت رونما است و با در نظر گرفتن اصول و الزامات مقررات حفاظت از دادهها، از جمله GDPR، تفسیر و اجرا میشود.
در صورت بروز اختلاف، تلاش خواهد شد موضوع از طریق رسیدگی مستقیم و مذاکره حلوفصل شود. در غیر این صورت، مراجع قانونی صالح بر اساس قوانین قابل اجرا صلاحیت رسیدگی خواهند داشت.

سؤالات متداول درباره حریم خصوصی رونما
پاسخ پرسشهای رایج درباره دادههای شخصی و حقوق کاربران:
آیا رونما اطلاعات شخصی من را ذخیره میکند؟
پاسخ کوتاه: فقط در صورت نیاز و در چارچوب مشخص.
رونما فقط دادههایی را ذخیره میکند که برای ارائه خدمات، امنیت، پاسخگویی یا بهبود عملکرد سایت ضروری باشد و این پردازش بر اساس مبنای قانونی انجام میشود.
چه نوع دادههایی از من جمعآوری میشود؟
پاسخ کوتاه: دادههای فنی، تعاملی و اختیاری.
بسته به نحوه استفاده شما، ممکن است اطلاعات فنی (مانند IP)، دادههای استفاده (بازدید صفحات) و اطلاعاتی که خودتان ارسال میکنید جمعآوری شود.
آیا رونما دادههای من را میفروشد یا به اشتراک میگذارد؟
پاسخ کوتاه: خیر، فروش انجام نمیشود.
دادهها فروخته نمیشوند و فقط در صورت نیاز برای ارائه خدمات با ارائهدهندگان فنی و تحت قراردادهای قانونی محدود به اشتراک گذاشته میشوند.
چطور میتوانم دادههای خود را حذف کنم؟
پاسخ کوتاه: از طریق درخواست رسمی.
میتوانید از طریق صفحه تماس درخواست حذف دادههای خود را ثبت کنید. درخواست شما طبق قوانین بررسی و در صورت امکان اجرا میشود.
درخواستهای من چقدر زمان میبرد؟
پاسخ کوتاه: معمولاً تا ۳۰ روز.
درخواستهای مرتبط با دادهها در بازه زمانی قانونی بررسی میشوند که معمولاً حداکثر تا ۳۰ روز طول میکشد، مگر در موارد پیچیده..
آیا میتوانم استفاده از کوکیها را غیرفعال کنم؟
پاسخ کوتاه: بله، بهجز کوکیهای ضروری.
شما میتوانید کوکیهای غیرضروری را غیرفعال کنید. کوکیهای ضروری برای عملکرد سایت فعال باقی میمانند.
اگر اطلاعات من دچار نقض امنیتی شود چه میشود؟
آیا دادههای من خارج از اروپا منتقل میشود؟
پاسخ کوتاه: در برخی موارد ممکن است.
در صورت استفاده از سرویسهای بینالمللی، دادهها ممکن است منتقل شوند، اما با استفاده از سازوکارهای قانونی محافظت میشوند.
چطور مطمئن میشوید که درخواستدهنده خود من هستم؟
پاسخ کوتاه: با احراز هویت.
برای حفاظت از اطلاعات، ممکن است قبل از پاسخ به درخواستها، احراز هویت انجام شود.
اگر با پاسخ رونما موافق نباشم چه کاری میتوانم انجام دهم؟
پاسخ کوتاه: امکان شکایت وجود دارد.
در صورت عدم رضایت، میتوانید موضوع را از طریق مراجع نظارتی حفاظت از دادهها پیگیری کنید.